IAM precisa conectar identidade, contexto e permissão
O controle de acesso não termina no login. Uma arquitetura de IAM precisa responder quem é o usuário, como foi autenticado, quais aplicações pode acessar, como recebe e perde permissões e como a organização comprova essas decisões. Se essas etapas ficam espalhadas entre diretório, portais e scripts, mudanças de função e desligamentos deixam acessos residuais.
O AD360 reúne fluxos relacionados a Active Directory e aplicações empresariais. SSO reduz a repetição de credenciais entre aplicações federadas; MFA adiciona fatores à autenticação; o provisionamento aplica mudanças de conta; e o autoatendimento pode reduzir chamados de senha. Esses controles precisam operar em conjunto com políticas de acesso, fontes de identidade confiáveis e revisão periódica de privilégios.
Fluxo de autenticação e provisionamento
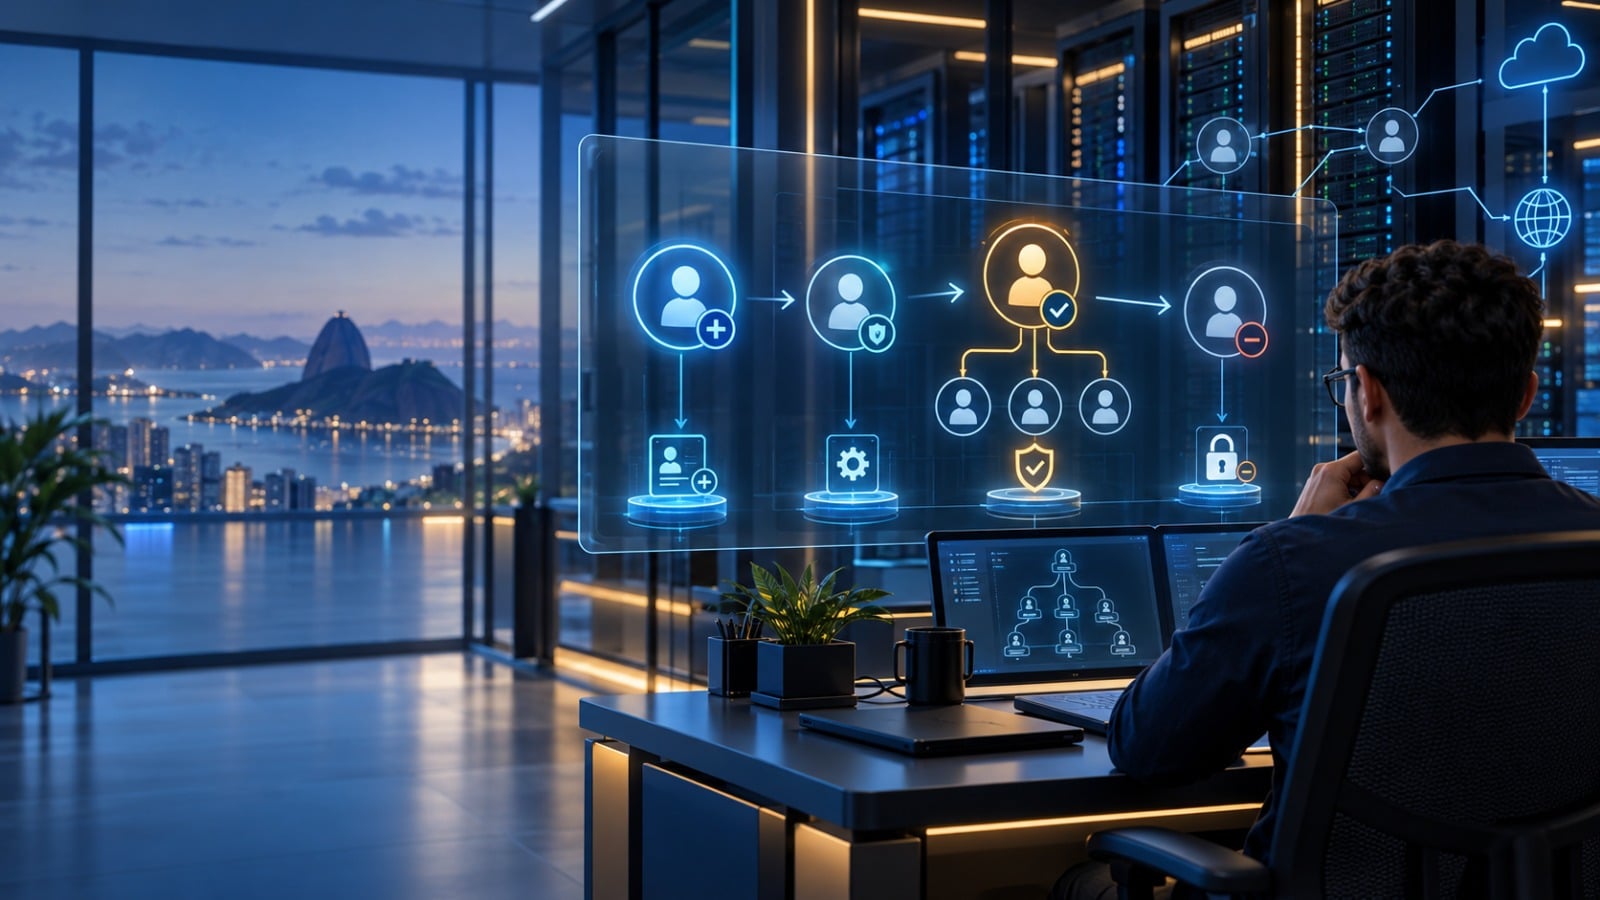
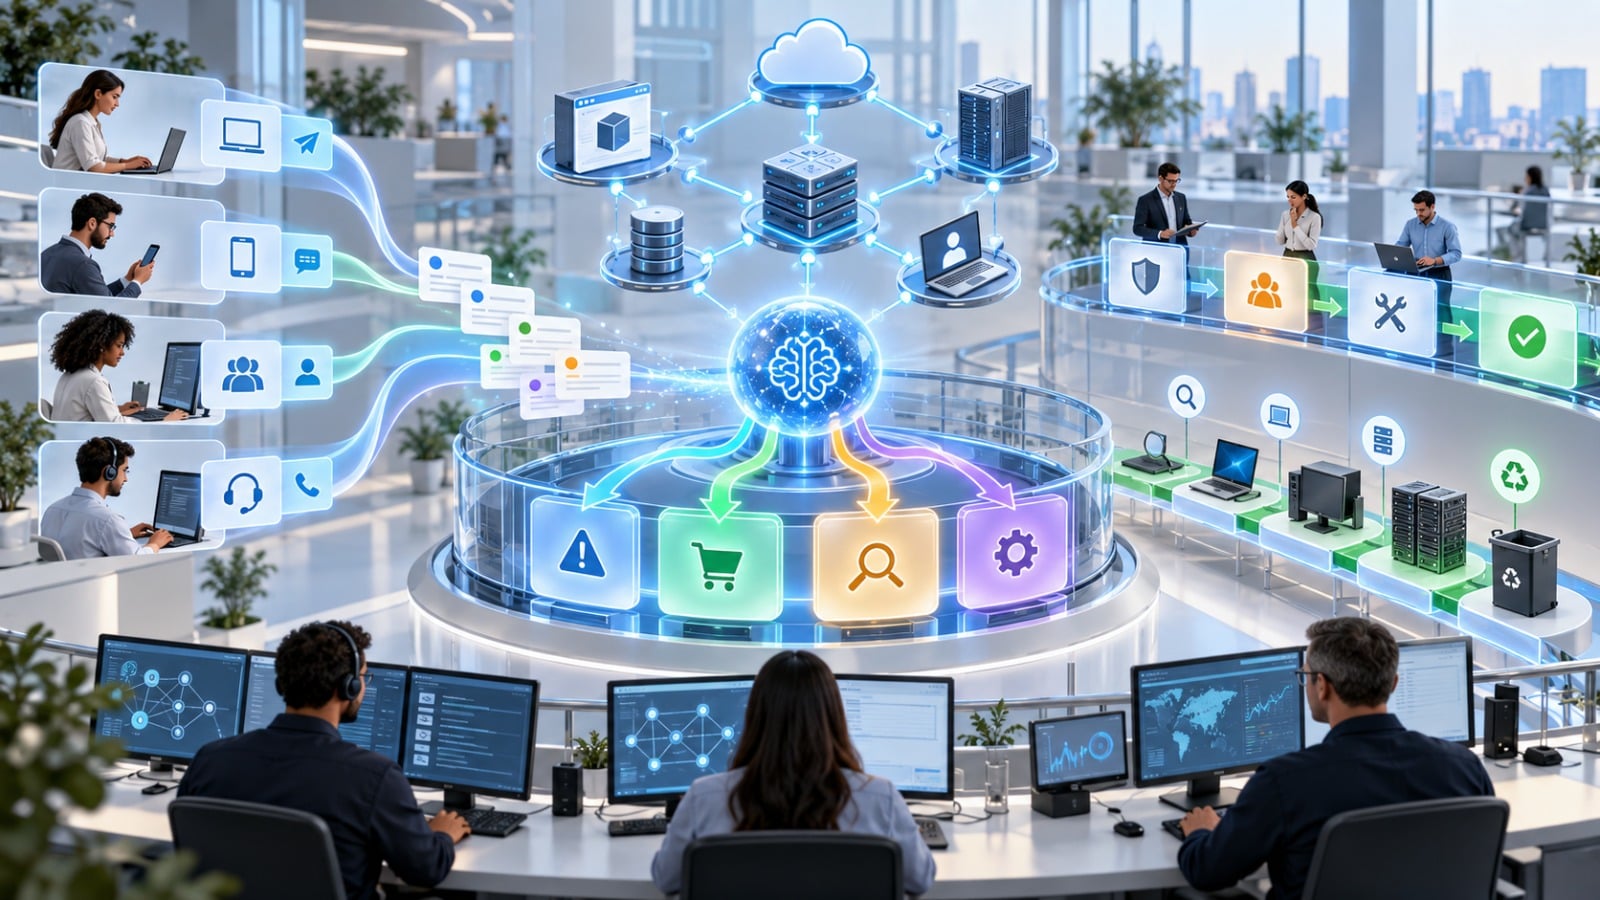
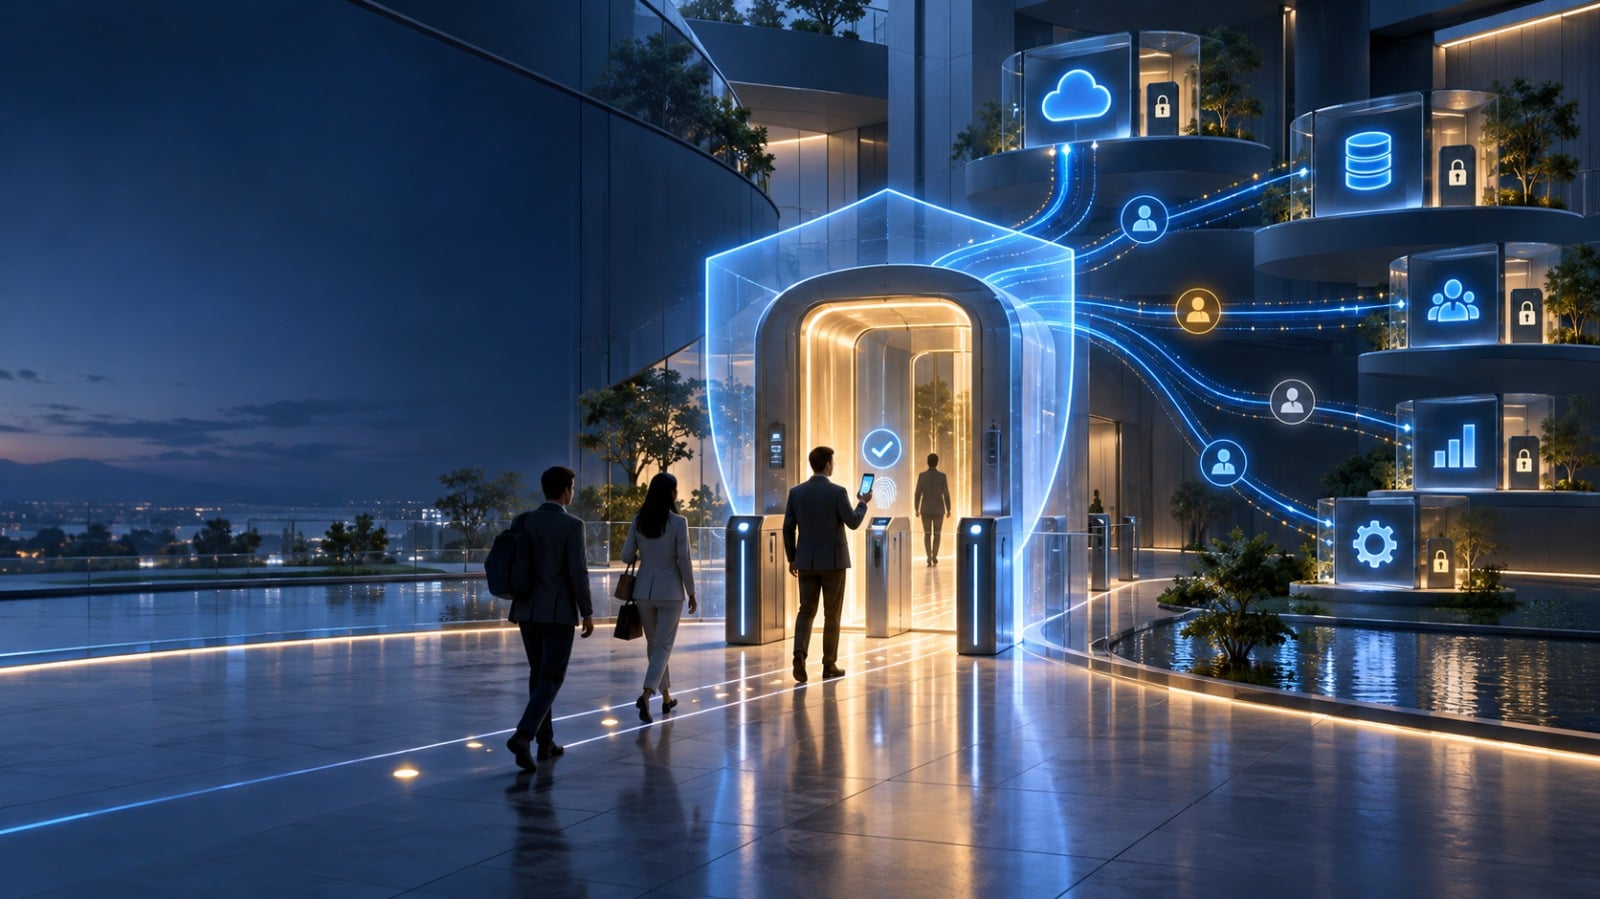
Em uma jornada de SSO, o usuário solicita acesso a uma aplicação, o provedor de identidade valida sua sessão e os fatores exigidos pela política, e a aplicação recebe uma asserção ou token conforme o protocolo e a integração suportados. A equipe deve confirmar previamente requisitos de SAML, OAuth ou OpenID Connect de cada aplicação; a compatibilidade não é idêntica em todos os serviços.
No ciclo de vida, uma alteração validada na identidade pode iniciar provisionamento ou desprovisionamento. A arquitetura deve mapear atributos, regras de associação, exceções e comportamento em falhas. Para contas críticas, MFA e políticas condicionais elevam a garantia de autenticação, mas não substituem revisão de privilégios, proteção de endpoints ou monitoramento de sessão.
MFA adaptativo exige política bem delimitada
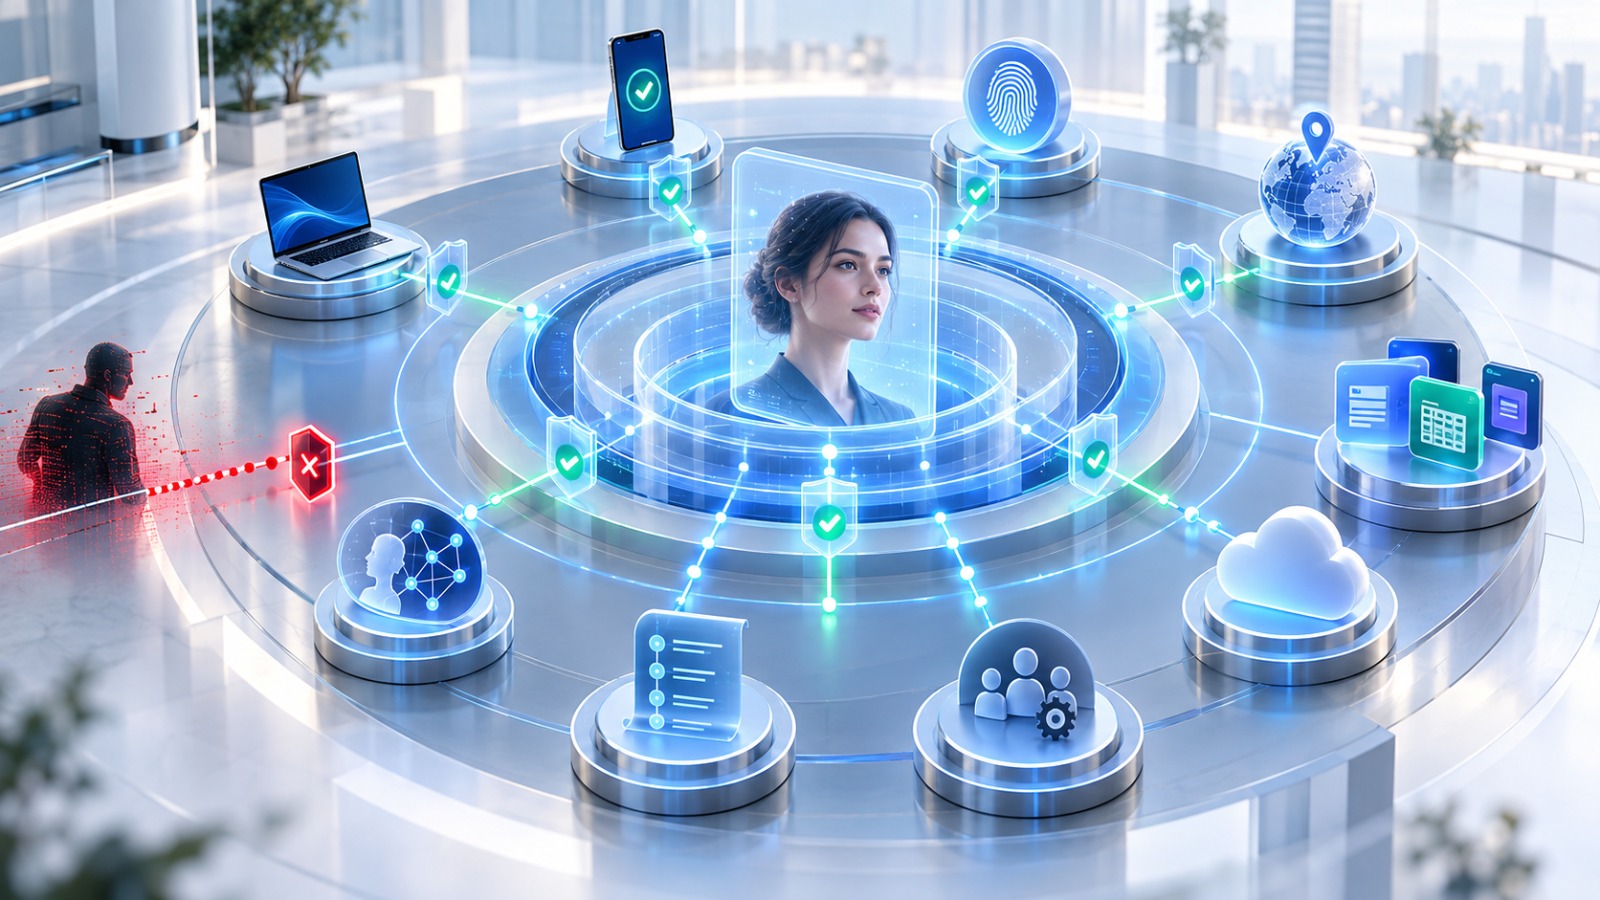
Fatores adicionais podem ser exigidos por grupo, aplicação, origem ou condição de autenticação, conforme a capacidade licenciada e configurada. Comece pelos acessos de maior impacto — administradores, VPN, aplicações financeiras e consoles de nuvem — e determine métodos permitidos, alternativas de recuperação, tratamento de indisponibilidade e evidências de autenticação. Uma política sem procedimento de recuperação pode gerar bloqueios operacionais; uma exceção permanente pode esvaziar o controle.
SSO não significa autorização universal
SSO simplifica autenticação, mas cada aplicação continua responsável por autorizar ações dentro dela. Uma conta autenticada pode ainda ter acesso excessivo se os papéis, grupos ou permissões locais estiverem incorretos. Portanto, alinhe federação e ciclo de vida a um catálogo de aplicações, proprietários de dados, grupos de acesso e processo de recertificação.
Checklist de implantação
- Inventarie diretórios, aplicações, protocolos e proprietários de negócio.
- Classifique aplicações por criticidade e impacto de indisponibilidade.
- Defina grupos-piloto, métodos MFA e caminhos de recuperação.
- Mapeie atributos e grupos entre a fonte de identidade e cada aplicação.
- Teste criação, mudança e revogação de acesso, inclusive falhas de sincronização.
- Estabeleça revisão periódica de grupos e contas privilegiadas.
- Integre logs de autenticação e mudanças aos processos de auditoria e resposta.
Perguntas frequentes
AD360 substitui o Active Directory? Não. Ele adiciona capacidades de IAM e controles sobre identidades e aplicações compatíveis.
MFA e SSO são a mesma coisa? Não. SSO reduz novas autenticações entre aplicações integradas; MFA exige fatores adicionais para elevar a confiança da autenticação.
Toda aplicação pode usar SSO? Não. A aplicação precisa oferecer protocolo ou conector compatível, e o mapeamento deve ser validado.
AD360 elimina acessos excessivos automaticamente? Não por si só. Provisionamento e políticas ajudam a aplicar regras, mas os papéis precisam ser desenhados e revisados pela organização.
A ACS Pro pode ajudar a planejar uma arquitetura IAM que conecte identidade, MFA e aplicações sem perder governança. Solicite uma avaliação técnica do AD360.