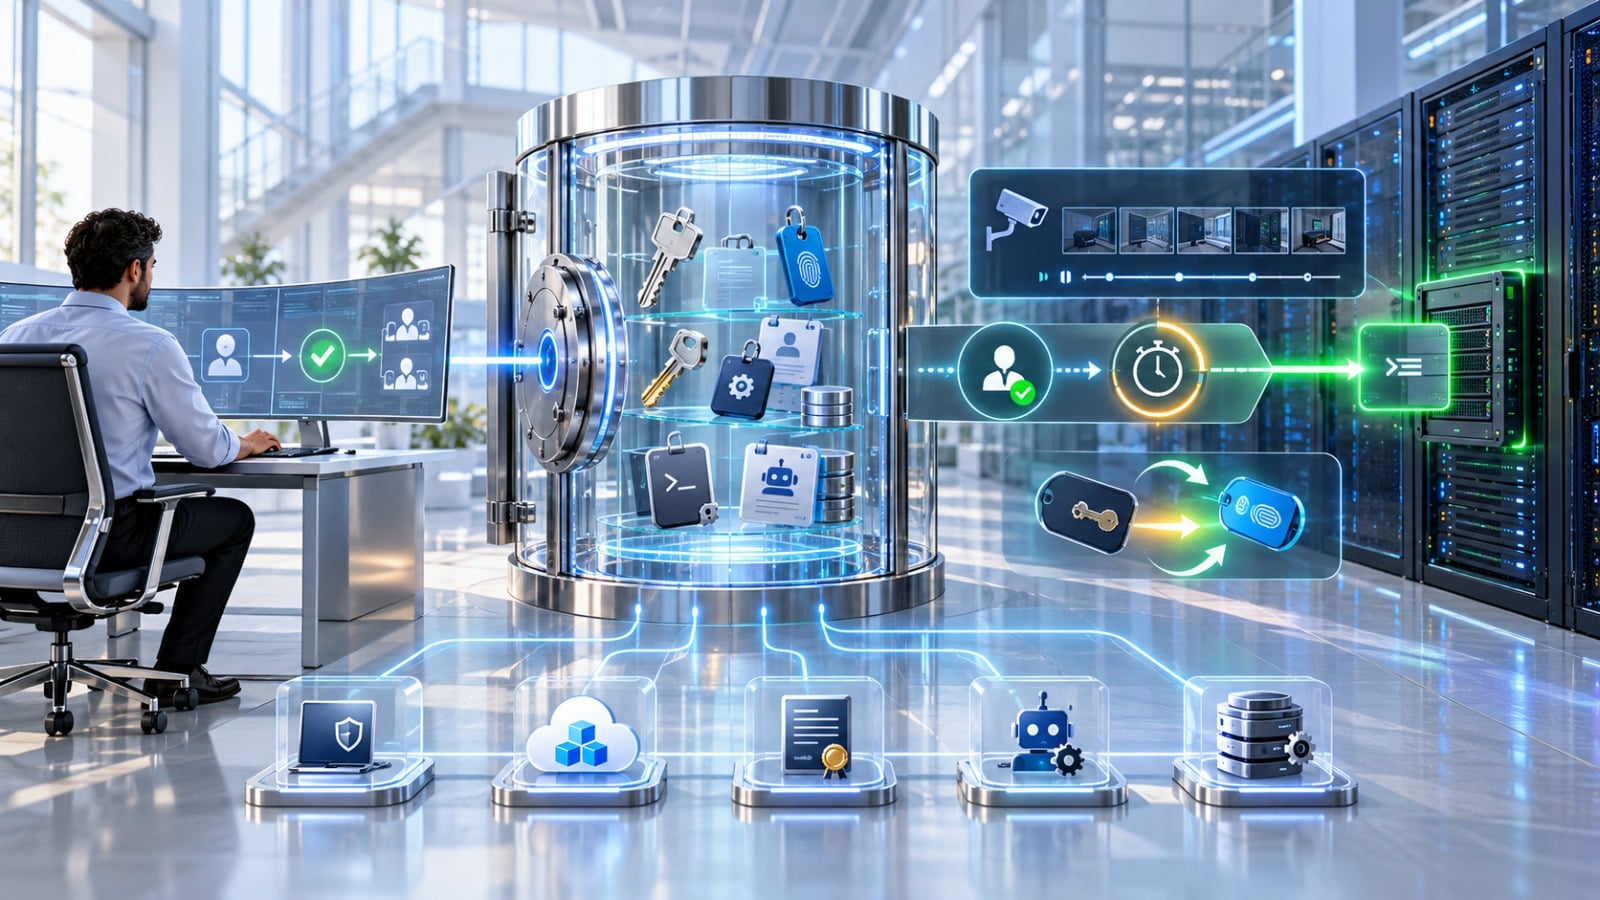
O ManageEngine PAM360 é uma plataforma de gestão de acesso privilegiado (PAM) que guarda credenciais sensíveis em cofre criptografado, concede acesso just-in-time com aprovação, grava sessões privilegiadas, eleva privilégios em endpoints sob demanda (PEDM) e governa identidades não humanas, como contas de serviço, chaves SSH e certificados SSL/TLS.
O que diferencia PAM de IAM
IAM governa a identidade de cada pessoa e o que ela pode acessar no dia a dia. PAM controla as credenciais e sessões com poder administrativo: root, Administrator local, Domain Admin, contas de banco de dados, contas de serviço, chaves de API. Uma estratégia consistente de segurança precisa das duas camadas, porque a maioria dos ataques de ransomware escala justamente por uma credencial privilegiada roubada.
Quais são as camadas do PAM360
| Camada | O que faz | Risco que elimina |
|---|---|---|
| Cofre de credenciais | Armazena e rotaciona senhas, chaves e segredos automaticamente | Senha compartilhada e nunca trocada |
| Acesso just-in-time (JIT) | Libera acesso por tempo limitado após aprovação | Privilégio permanente |
| Sessões privilegiadas | Abre RDP, SSH, SQL sem revelar a senha; grava e permite encerrar em tempo real | Ação sem rastreabilidade |
| PEDM e endpoints | Eleva aplicativos específicos sob demanda, controla processos filhos e remove admin local | Usuário com admin local permanente |
| CIEM | Monitora direitos em nuvem e remedia privilégios excessivos | Permissões acumuladas em AWS, Azure, GCP |
| Identidades não humanas | Governa contas de serviço, segredos, chaves, certificados, contêineres | Segredo fixo no código |
| Chaves SSH e certificados | Descobre, renova e implanta chaves SSH e certificados SSL/TLS | Certificado expirado derrubando serviço |
| Detecção de ameaças | Detecção de anomalias com IA e machine learning sobre a atividade privilegiada | Uso indevido não percebido |
| Acesso de terceiros | Acesso remoto de fornecedores ligado ao ciclo de entrada, movimentação e saída (JML) | Fornecedor com acesso eterno |
Como funciona um acesso just-in-time na prática
O fluxo que implantamos com mais frequência para acesso a servidores de produção:
- O analista solicita acesso ao servidor no portal do PAM360, informando o número do chamado.
- O PAM360 valida o chamado no service desk (integração nativa com o ServiceDesk Plus e com outros ITSM) e confirma se está aprovado e dentro da janela.
- O gestor aprova (ou a aprovação é automática para mudanças padrão).
- O analista abre a sessão RDP ou SSH pelo navegador. A senha nunca aparece na tela.
- A sessão é gravada em vídeo e, no caso de SSH, com registro de comandos pesquisável.
- Ao fim da janela, o acesso expira e a senha é rotacionada automaticamente.
O passo 6 é o que torna o modelo seguro: mesmo que alguém capture a senha durante a sessão, ela já não vale minutos depois.
Detalhe de campo: antes de ligar a rotação automática em contas de serviço, mapeie todas as dependências (serviços do Windows, tarefas agendadas, pools do IIS). O PAM360 consegue propagar a nova senha para esses locais, mas apenas para os que foram mapeados. A rotação sem esse mapeamento pode interromper sistemas críticos.
O que é PEDM e por que remover o admin local
PEDM (Privilege Elevation and Delegation Management) substitui o administrador local permanente por elevação pontual. O usuário comum pede para executar um instalador específico como administrador; a política aprova automaticamente se o aplicativo estiver em lista permitida, ou encaminha para aprovação. Controles de processo filho impedem que um aplicativo elevado abra um prompt de comando elevado, técnica comum de escalada.
E os segredos em pipelines de DevOps
Identidades não humanas já superam as humanas em número na maioria dos ambientes. O PAM360 fornece segredos a aplicações e pipelines de CI/CD via API, eliminando senhas escritas em arquivos de configuração e scripts. O mesmo cofre governa chaves SSH e o ciclo de vida de certificados SSL/TLS, com alertas antes da expiração.
Qual é o retorno do investimento em PAM
O retorno do investimento em PAM deve ser acompanhado por indicadores como redução de privilégios permanentes, tempo de aprovação, quantidade de credenciais rotacionadas, cobertura de gravação de sessões e redução de incidentes relacionados a acessos administrativos. Números de mercado e estudos de ROI devem ser atualizados na etapa final de publicação.
Reconhecimentos de mercado e certificações podem reforçar a avaliação da plataforma, desde que sejam validados nas fontes oficiais no momento da publicação.
Quando o PAM360 não é a melhor escolha
Se o problema é apenas guardar senhas de uma equipe pequena de TI, sem sessões gravadas nem JIT, o Password Manager Pro (também da ManageEngine) atende com menor custo. Se a necessidade principal é onboarding e offboarding de usuários comuns, o produto é o ADManager Plus ou o AD360.
Checklist de implantação
☐ Descoberta automática de contas privilegiadas em servidores, bancos, equipamentos de rede e nuvem
☐ Classificação por criticidade e definição de quem aprova cada grupo
☐ Mapeamento de dependências antes de ligar rotação em contas de serviço
☐ Integração com o service desk para validação de chamados
☐ Política de gravação e retenção de sessões alinhada com o jurídico
☐ Plano de remoção de admin local por ondas, com PEDM ativo
☐ Procedimento de acesso emergencial (break-glass) testado
Perguntas frequentes
O PAM360 está disponível em nuvem? Sim. Há versão on-premises e versão em nuvem, com teste gratuito de 30 dias.
Os usuários precisam ver as senhas? Não. As sessões são abertas pelo PAM360 com injeção automática de credenciais, sem exibição.
O PAM360 grava sessões? Sim. Grava sessões RDP, SSH e de banco de dados, permite monitorar ao vivo e encerrar sessões suspeitas.
Como o PAM360 lida com fornecedores externos? O acesso de terceiros é concedido por tempo limitado, sem VPN dedicada e sem revelar credenciais, com toda a sessão gravada.
PAM360 integra com ITSM? Sim. Integra com o ServiceDesk Plus e outros ITSM para validar chamados antes de liberar acesso.
Quer saber quantas contas privilegiadas sem dono existem hoje no seu ambiente? A ACS Pro roda a descoberta com você em uma sessão de demonstração.