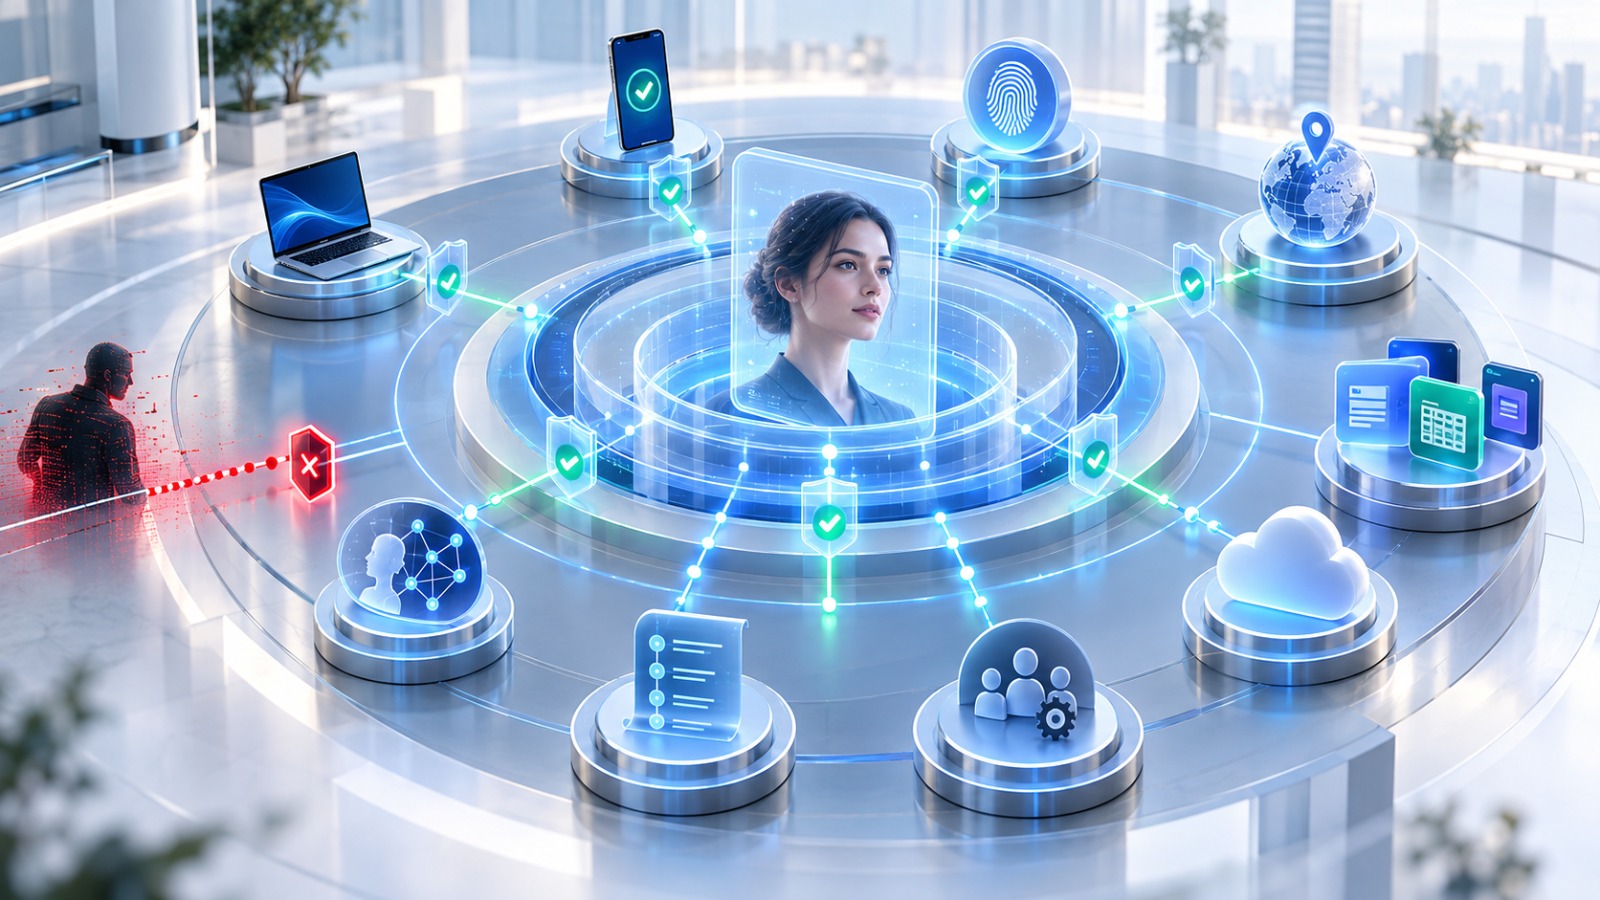
O ManageEngine AD360 é uma plataforma de gestão de identidades e acessos (IAM) que reúne provisionamento automatizado, SSO, MFA adaptativo, redefinição de senha por autoatendimento, auditoria histórica e detecção de ameaças por análise de comportamento (UBA) para Active Directory, Microsoft 365 e aplicações corporativas, em uma única console.
O que é uma plataforma de identidade convergente
É uma plataforma em que provisionamento, autenticação, governança, auditoria e resposta a ameaças compartilham o mesmo cadastro de identidades e a mesma trilha de eventos. No AD360, isso significa que a conta criada pelo módulo de ciclo de vida já nasce com política de MFA, aparece nos relatórios de auditoria e passa a ter um perfil de comportamento monitorado, sem integração manual entre produtos.
Quais módulos compõem o AD360
| Necessidade | Componente ManageEngine | O que resolve |
|---|---|---|
| Ciclo de vida e administração | ADManager Plus | Provisionamento, desprovisionamento, delegação, 140+ relatórios |
| Autenticação e autoatendimento | ADSelfService Plus | MFA adaptativo, SSO, redefinição e desbloqueio de senha (SSPR) |
| Auditoria e detecção de ameaças | ADAudit Plus | Auditoria de alterações em tempo real, UBA, resposta automatizada |
| Microsoft 365 | M365 Manager Plus | Gestão, auditoria e monitoramento do tenant |
| Exchange | Exchange Reporter Plus | Relatórios e auditoria de Exchange local e Online |
| Continuidade | RecoveryManager Plus | Backup e restauração granular de AD, Entra ID, M365 e Exchange |
Os módulos podem ser licenciados separadamente e ativados conforme a maturidade do projeto. Confirme a composição atual com a ACS Pro, pois a ManageEngine revisa o pacote periodicamente.
Como funciona o MFA adaptativo
O MFA adaptativo decide quantos fatores pedir com base no contexto do login, em vez de aplicar a mesma regra a todos. As variáveis mais usadas são:
- Rede de origem: IP corporativo versus internet
- Horário: dentro ou fora do expediente do usuário
- Dispositivo: conhecido ou novo
- Geolocalização: país esperado ou não
- Grupo ou OU: administradores sempre com fator forte
Um desenho que funciona bem em empresas brasileiras de médio porte: login na rede interna em horário comercial pede apenas senha; login externo pede push no aplicativo autenticador; login externo fora do horário em conta administrativa pede dois fatores e dispara alerta. O MFA pode ser aplicado no logon do Windows, macOS e Linux, em VPN, OWA, RDP e aplicações via SSO.
Um erro recorrente: ligar MFA para todos na mesma semana. O volume de chamados explode e a diretoria pede para desligar. Comece pelos administradores e pelo acesso remoto, depois estenda por departamento com o autoatendimento de cadastro de fatores já aberto.
SSO quais protocolos são suportados
O SSO do AD360 usa SAML 2.0, OAuth 2.0 e OpenID Connect, o que cobre a maioria dos SaaS corporativos (Microsoft 365, Google Workspace, Salesforce, Zoho, entre outros) e aplicações internas modernas. O usuário entra uma vez com a credencial do AD e acessa o restante a partir de um portal. Para o time de segurança, o ganho é um único ponto para revogar acesso a todos os aplicativos no desligamento.
Como o UBA detecta ameaças de identidade
O módulo de auditoria aprende o padrão de cada usuário (horários de logon, volume de acessos a arquivos, máquinas usadas) e sinaliza desvios. Exemplos de alertas relevantes:
- Conta de serviço fazendo logon interativo em uma estação.
- Pico de falhas de autenticação distribuído por várias contas (padrão de password spraying).
- Usuário adicionado a Domain Admins fora de uma janela de mudança aprovada.
- Volume anômalo de arquivos renomeados ou excluídos em um compartilhamento (indicador de ransomware).
Cada alerta pode disparar uma resposta automática, como desabilitar a conta, encerrar a sessão ou executar um script.
Como o AD360 apoia a conformidade com a LGPD
A LGPD (Lei 13.709/2018) exige medidas técnicas para proteger dados pessoais e demonstrar quem acessou o quê. O AD360 contribui com três evidências: trilha de auditoria histórica de acessos e alterações, relatórios de permissões sobre pastas com dados pessoais e processo documentado de concessão e revogação de acesso. A plataforma também traz relatórios alinhados a GDPR, HIPAA, PCI DSS, SOX e ISO 27001. Nenhuma ferramenta torna uma empresa “conforme” sozinha: ela gera a evidência que o processo precisa.
Reconhecimento de mercado
Reconhecimentos de mercado podem apoiar a avaliação da plataforma, desde que o ano, a categoria e a posição sejam confirmados nas fontes oficiais no momento da publicação.
Quando o AD360 não é a melhor escolha
Se a dor é apenas administrativa (criar contas mais rápido, relatórios para auditoria), o ADManager Plus sozinho custa menos e resolve. Se o problema central são contas privilegiadas, senhas de servidores e sessões de fornecedores, o produto certo é o PAM360; o AD360 governa identidades de usuários, não cofres de credenciais privilegiadas.
Checklist de implantação
☐ Inventário de fontes de identidade: AD, Entra ID, RH, aplicações SaaS
☐ Definição de níveis de risco por perfil (usuário, gestor, administrador, terceiro)
☐ Políticas de MFA adaptativo começando por administradores e acesso remoto
☐ Campanha de cadastro de fatores e SSPR antes de exigir MFA
☐ Top 10 aplicações para SSO, priorizadas por número de usuários
☐ Linha de base do UBA observada por pelo menos duas semanas antes de ativar respostas automáticas
Perguntas frequentes
O AD360 funciona sem AD local? O AD360 é otimizado para ambientes com AD local ou híbridos. Para empresas 100% nuvem, a ManageEngine oferece o Identity360; avalie com a ACS Pro qual se encaixa.
O AD360 substitui o Entra ID? Não. Ele complementa o Entra ID, adicionando automação de ciclo de vida, auditoria histórica e MFA em pontos que o Entra ID não cobre, como o logon local do Windows.
Posso começar só com um módulo? Sim. O caminho mais comum é começar por ADManager Plus ou ADSelfService Plus e ativar os demais depois.
Quanto tempo leva para ver o retorno? O primeiro ganho mensurável costuma ser a queda de chamados de senha logo após ativar o SSPR. Meça o volume de chamados de senha antes da implantação para comparar.
O AD360 ajuda em Zero Trust? Sim, nos pilares de identidade: verificação contínua com MFA adaptativo, privilégio mínimo por delegação e acesso com prazo, e monitoramento contínuo com UBA.
Quer um desenho de política de MFA adaptativo para o seu ambiente? A ACS Pro monta o piloto com você. [Solicite uma demonstração].
Dados estruturados para FAQ
{“@context”:”https://schema.org”,”@type”:”FAQPage”,”mainEntity”:[
{“@type”:”Question”,”name”:”O AD360 funciona sem AD local?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”O AD360 é otimizado para AD local ou híbrido. Para empresas 100% nuvem, a ManageEngine oferece o Identity360.”}},
{“@type”:”Question”,”name”:”O AD360 substitui o Entra ID?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”Não. Complementa o Entra ID com automação de ciclo de vida, auditoria histórica e MFA em pontos como o logon local do Windows.”}},
{“@type”:”Question”,”name”:”Posso começar o AD360 com apenas um módulo?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”Sim. O mais comum é começar por ADManager Plus ou ADSelfService Plus e ativar os demais depois.”}},
{“@type”:”Question”,”name”:”Quanto tempo leva para ver retorno com o AD360?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”O primeiro ganho costuma ser a queda de chamados de senha logo após ativar o autoatendimento de senha.”}},
{“@type”:”Question”,”name”:”O AD360 ajuda em Zero Trust?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”Sim, com MFA adaptativo, privilégio mínimo por delegação e acesso com prazo, e monitoramento contínuo por UBA.”}}]}