
O risco está no privilégio que continua ativo depois da tarefa
Contas administrativas compartilhadas, senhas estáticas e acessos remotos sem registro dificultam atribuir ações a uma pessoa e aumentam o impacto de credenciais comprometidas. Um programa de PAM reduz esse risco ao controlar o ciclo de vida de credenciais e sessões, limitar o que cada usuário pode fazer e registrar atividades administrativas.
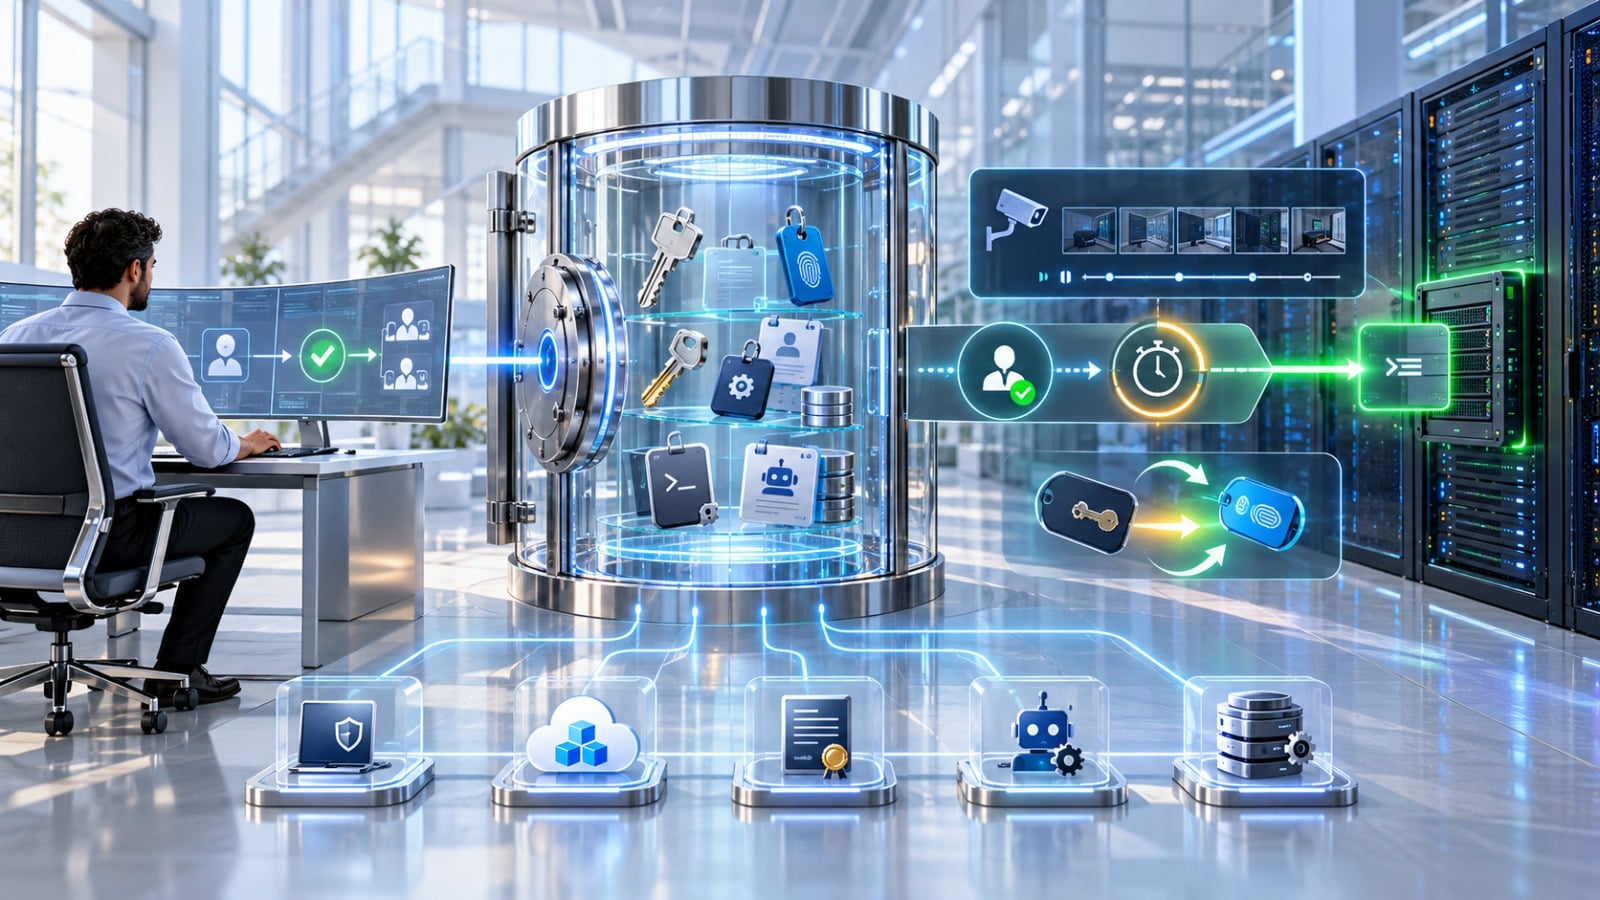
O PAM360 oferece um cofre centralizado para credenciais privilegiadas, controles de acesso por função, recursos para descoberta e integração com sistemas, além de conexões remotas mediadas. Conforme a edição, controles de elevação e delegação just-in-time (JIT) podem conceder privilégio por tempo limitado e removê-lo após a janela aprovada.
Da solicitação à sessão auditável
- Cadastre ou descubra ativos e contas privilegiadas, classificando proprietário, criticidade e dependências.
- Armazene credenciais no cofre e aplique políticas de acesso, aprovação e rotação compatíveis com cada sistema.
- O usuário autorizado solicita uma sessão ou elevação com justificativa, ativo e duração definidos.
- A conexão é iniciada conforme os métodos suportados, sem revelar a senha quando a arquitetura permite o uso mediado.
- Registre metadados e, quando habilitada, gravação da sessão; revise atividades e exceções.
- Encerre a janela, revogue o privilégio temporário e faça rotação de credenciais segundo política.
Sessões privilegiadas precisam de controles proporcionais. Gravação pode gerar grande volume de dados e contém informações sensíveis; defina retenção, acesso, criptografia, segregação de funções e procedimento de busca antes de ativá-la em escala.
JIT, PEDM e menor privilégio
JIT reduz a duração da autorização elevada. O gerenciamento de elevação e delegação de privilégios (PEDM) pode aplicar controles mais granulares a ações, aplicações ou comandos em endpoints compatíveis. Essas capacidades não devem ser descritas como eliminação universal de privilégios: cobertura varia por sistema, tipo de conta, edição e política implementada. O princípio operacional é conceder o mínimo necessário, pelo menor período possível, com trilha verificável.
Integração com identidade, SIEM e service desk
Integre solicitações de acesso ao processo de aprovação existente e encaminhe eventos privilegiados relevantes para a análise de segurança. Correlação com identidade e chamados ajuda a responder quem acessou qual ativo, por que a sessão ocorreu e se ela coincide com uma mudança autorizada. A integração precisa preservar identificadores consistentes e horários sincronizados.
Checklist de implantação
- Descubra contas, chaves, segredos e serviços com privilégio elevado.
- Elimine contas compartilhadas quando tecnicamente possível e atribua responsáveis.
- Defina aprovação, duração, escopo e critérios de emergência.
- Teste rotação em sistemas não críticos antes de automatizar produção.
- Restrinja acesso ao cofre e às gravações por função.
- Determine retenção e proteção das evidências de sessão.
- Integre eventos a IAM, SIEM e gestão de mudanças.
Perguntas frequentes
O PAM360 permite acesso JIT? Há recursos de acesso e elevação temporários conforme edição, sistema e configuração; confirme os cenários suportados no escopo do projeto.
A senha precisa ser compartilhada com o técnico? O cofre e as conexões mediadas podem permitir iniciar sessões sem expor diretamente a credencial, conforme protocolo e configuração.
As sessões podem ser gravadas? Sim, em recursos e edições compatíveis. Planeje armazenamento, retenção e acesso às gravações.
PAM substitui MFA? Não. PAM controla contas e sessões privilegiadas; MFA fortalece a autenticação e pode complementar o controle.
Com a ACS Pro, sua equipe pode mapear contas privilegiadas, priorizar riscos e estruturar um piloto de PAM360 com controles auditáveis. Converse com um especialista.